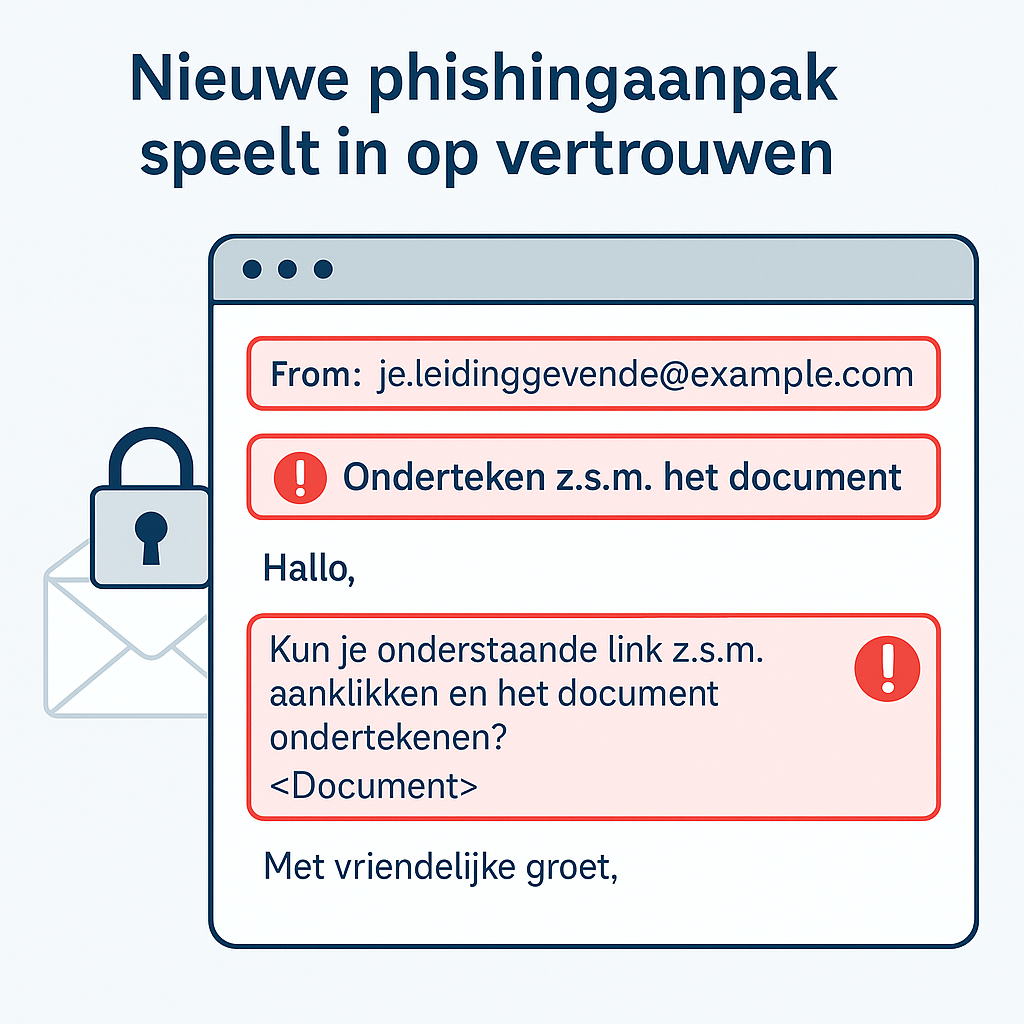
Phishing blijft evolueren. Een recent voorbeeld dat we steeds vaker tegenkomen zijn e-mails die afkomstig lijken van vertrouwde partijen binnen of buiten de organisatie: je IT-partner, een collega of zelfs je leidinggevende. De toon is vaak vriendelijk en informeel, maar de inhoud zet aan tot snelle actie. Denk aan een verzoek om “even snel” een betaling goed te keuren of een link te controleren.
Deze vorm van phishing – die inspeelt op vertrouwen en herkenbare situaties – is bijzonder effectief. Niet omdat mensen dom zijn, maar juist omdat ze gewend zijn snel en oplossingsgericht te handelen.
Bewustwording blijft de sleutel
Bij Voorkomphishing.nl geloven we dat je organisatie begint met sterke mensen. Medewerkers die weten waar ze op moeten letten, durven door te vragen en begrijpen wat hun rol is in het voorkomen van digitale incidenten.
Onze phishing-simulaties helpen hierbij, maar we merken dat organisaties steeds vaker ook breder willen kijken: hoe bewust zijn medewerkers eigenlijk in andere situaties? Worden signalen intern gedeeld? Is er ruimte om fouten te melden zonder schuldgevoel?
Een bredere blik op gedrag én risico’s
Daarom bieden we naast onze simulaties ook compacte securityscans aan, waarmee we organisaties helpen inzicht te krijgen in hun digitale weerbaarheid. De focus ligt op gedrag, bewustwording en hoe medewerkers omgaan met risico’s in de praktijk – van het herkennen van verdachte situaties tot het melden ervan.
Tegelijkertijd kijken we ook mee naar de technische kant, met specifieke aandacht voor kwetsbaarheden binnen de gebruikte cloudomgevingen. Denk aan instellingen die onbedoeld risico’s vergroten of signalen die nu nog onopgemerkt blijven.
Geen zwaar traject, maar een toegankelijke manier om scherp te krijgen waar je organisatie nu staat – zowel menselijk als technisch.
Wil je weten hoe jouw organisatie ervoor staat, of gewoon eens sparren over wat er mogelijk is? Neem gerust contact met ons op. We denken graag met je mee – zonder verplichtingen.